

Kasutajad ei ole sageli teadlikud, kui oluline on valida turvaline parool . Seetõttu vaatleme täna, kuidas valida seda tüüpi turvalisi paroole ja pakume mõningaid näpunäiteid, mida peaksite meelerahu saavutamiseks järgima.
Loogiliselt võttes ja olgem ausad, on internetiturvalisus meile kõigile vähemalt keeruline hallata, kuna me peame paroole meeles pidama ja mida keerulisemad need on, seda hullem see võib tunduda . Kuid paljude tähemärkidega paroolide loomiseks ja seejärel probleemideta meeldejätmiseks on palju võimalusi. Täna anname teile selle ja paljude muude asjade kohta mõned näpunäited.
Enne alustamist on oluline mõista, et 100% turvalisi paroole pole olemas . Me saame saavutada väga kõrge turvalisuse taseme igasuguste nippide, näpunäidete või isegi kaheastmelise kinnitamise abil, kuid keegi ei saa garanteerida, et paroolid on murdmatud. Sellest hoolimata saame soovitada mitmeid võimalusi, kuidas muuta teie paroolid võimalikult turvaliseks, seega alustame.
Tugevad paroolid: näpunäited, mida peaksite vältima
Selle nõuannetevooru alustuseks peame ütlema, et peaksite püüdma vältida paroole nagu: admin, sünniaeg, sama kasutajanimi mis parool, 1234, qwerty, asdf, 123qwe ja muid sarnaseid paroole. Kuigi paljudele meist võib tunduda uskumatu, et neid saab tänapäevalgi kasutada, kasutavad tuhanded inimesed neid endiselt.
Teine suur probleem on parooli määramata jätmine. Jah, see võib tunduda absurdne, kuid parooli puudumine on peaaegu sama levinud kui vaikeparoolide jätmine või lihtsalt eelnevalt mainitud paroolide kasutamine. See on veelgi tõsisem probleem, kuna oleme avatud igasugustele rünnakutele.

Paroole või samu on lihtne meelde jätta
See on veel üks punkt, mida tuleks vältida, kui soovime, et meie paroolid oleksid turvalised või võimalikult turvalised. Lihtsalt meeldejääva parooli omamine võib olla kahjulik ainuüksi oma lihtsuse tõttu. Lisaks juhtub sama parooli kasutamine paljudes kohtades liiga sageli ja see võib põhjustada tõsiseid turvaprobleeme.
Kujutage ette, et kasutate sama parooli samaaegselt mitmel saidil. Ühel neist lekivad teie kontrolli alt väljas oleva probleemi tõttu kõik paroolid, kasutajanimed ja muud isikuandmed . Samal hetkel paljastate kõik oma kontod, kasutades sama parooli mitu korda. Pole vahet, kas see on panga, mobiiltelefoni või supermarketi kaardi parool; kõik saidid, kus see parool on sama, on mõjutatud ja rünnakute suhtes äärmiselt haavatavad.
Kasutage vaikeparooli
Vaikimisi parooli kasutamine on tohutu turvaauk ja kõigile sellises olukorras olevatele on soovitus see kohe ära vahetada. Pidage meeles, et seda tüüpi paroolid on sageli üldised, mis tähendab, et kaitse praktiliselt puudub, ja mis veelgi olulisem, paljudel teistel inimestel on sama parool kui teil.
Võite arvata, et parooli muutmine võib teile meeldejätmisel probleeme tekitada, kuid hullem on see, et nad pääsevad teie andmetele või sisule hõlpsasti juurde, kuna neil on teenuses, seadmes jne vaikeparool.

Kas teil on paroolidega post-it, märkus vms
Jäta see ainult WiFi jaoks, kuigi kui saad ja tahad, on seda lihtsam ruuterist muuta... Ja see on veel üks olulisemaid paroolilekke turvaprobleeme : lukustamata märkme olemasolu nutitelefonis, kõigi paroolidega märkmepaber külmkapil või paberitükk rahakotis.
Igaüks pääseb neile andmetele hõlpsalt ligi, seega antud juhul, kuigi meile võib tunduda mugav ja lihtne meeles pidada paroolidega "spikker" olemasolu, on parem sellest tavast eemale hoida.

Nüüd anname mõned näpunäited turvalisuse parandamiseks
On selge, et oleme ülaltoodud pikast nimekirjast mõned valikud välja jätnud, mida lihtsate või nõrkade paroolide puhul kindlasti vältida tuleks, kuid vaatame üle mõned näpunäited ja valikud, mis meil paroolide turvalisuse parandamiseks saadaval on.
Üks turvalisuse võtmeid on mitte kunagi kellegagi oma parooli jagada. See võib tunduda karm, kuna me usaldame oma perekonda ja lähimaid sõpru täielikult, kuid kui parool on juba jagatud, kaotate selle üle kontrolli. Rohkem inimesi teab seda, seega ei vastuta te täielikult lekete vältimise eest.
Teisest küljest võib parooli võimaliku soovimatu juurdepääsu eest kaitsmise alustamisel olla üks peamisi valikuid paroolide minimaalse pikkusega 10 tähemärki, mis sisaldavad suurtähti, numbreid ja sümboleid.

Muutke oma parooli nii tihti
See võib tunduda keerulisem kui tegelikult on, aga lihtsalt sümboli või tähe sarnase numbriga asendades saame oma paroolide turvalisust oluliselt parandada . Näiteks saame jätkata sama või väga sarnase parooli kasutamist, kuid tähtede asemel numbreid kasutades.
Parooli regulaarne muutmine võib lahendada paljusid teie turvaprobleeme ning mõned veebisaidid või isegi finantsasutused võivad paluda teil parooli perioodiliselt muuta. See valik võib olla teie enda kaitsmisel väga kasulik ja nagu me mainisime, pole vaja kogu parooli muuta. Saate muuta mõnda tähemärki või isegi lisada uusi, mis pakub vaheldust ja suuremat turvalisust.
Paroolihaldurid

Sellega seoses on mitu võimalust, mida kaaluda, ja paroolihaldurid võivad olla väga kasulikud või nende langusesse. Praegu turul saadaolevate rakenduste valik on lai, seega tehke enne paroolihalduri rakenduse kasutamist veidi uurimistööd ja kui see on populaarne ja hea mainega, kasutage seda.
Igal juhul tuleb seda tüüpi paroolihalduri kasutamiseks mõned punktid selgeks teha:
- Haldurile juurdepääsu parool peab olema võimalikult ületamatu, et kõik sees olevad paroolid oleksid võimalikult kaitstud. See parool on väga oluline
- Nii nagu on oluline, et see juurdepääsuparool või teenusemeister meelde jääks. Paljud rakendused ei luba selle taastamist, nii et olge sellega ettevaatlik, kuna selle kaotamisel võib meil olla tõsine probleem
- Kõigi nende hästi kaitstud varukoopia failis on hädavajalik. CD, väline ketas, pendrive või mis tahes koht, kus on kõigi selles halduris salvestatud võtmete koopia, on sama oluline kui haldur ise
Olulised turvaküsimused, kuid ole ettevaatlik
Mõnede internetiteenuste kasutamisel võidakse meilt küsida turvaküsimusi, mis aitavad meil parooli kaotamise või sarnaste intsidentide korral meeles pidada. See valik on väga kasulik, kuid on oluline küsimustest ja vastustest selgelt aru saada, kuna see võib tulevikus unustatud parooli meeldejätmisel võtmetähtsusega olla.
Võiksime öelda, et neil turvaküsimustel on väike viga: kui nad küsivad meilt: "Mis oli teie esimese lemmiklooma nimi?" või "Mis oli teie esimene auto?", peame selgelt ütlema, et ainult meie peaksime vastust teadma. Lihtsa näite toomiseks kujutage ette, et paljud inimesed teavad teie lemmiklooma nime, minge oma e-posti kontole, klõpsake parooli taastamise valikul, lisage oma e-posti aadress ja seejärel teadke seda teavet...
Seetõttu on seda tüüpi turvaküsimuste puhul oluline kasutada kahte või kolme küsimust, kui teenus seda lubab, ja muul juhul kasutada oma küsimust, muutes neid nii, et ainult teie teaksite neid. Mõned saidid soovitavad küsimust ja vastust, kuid võimaluse korral peaksime püüdma neid muuta, et muuta need veelgi turvalisemaks.
Väga oluline kaheastmeline kontroll
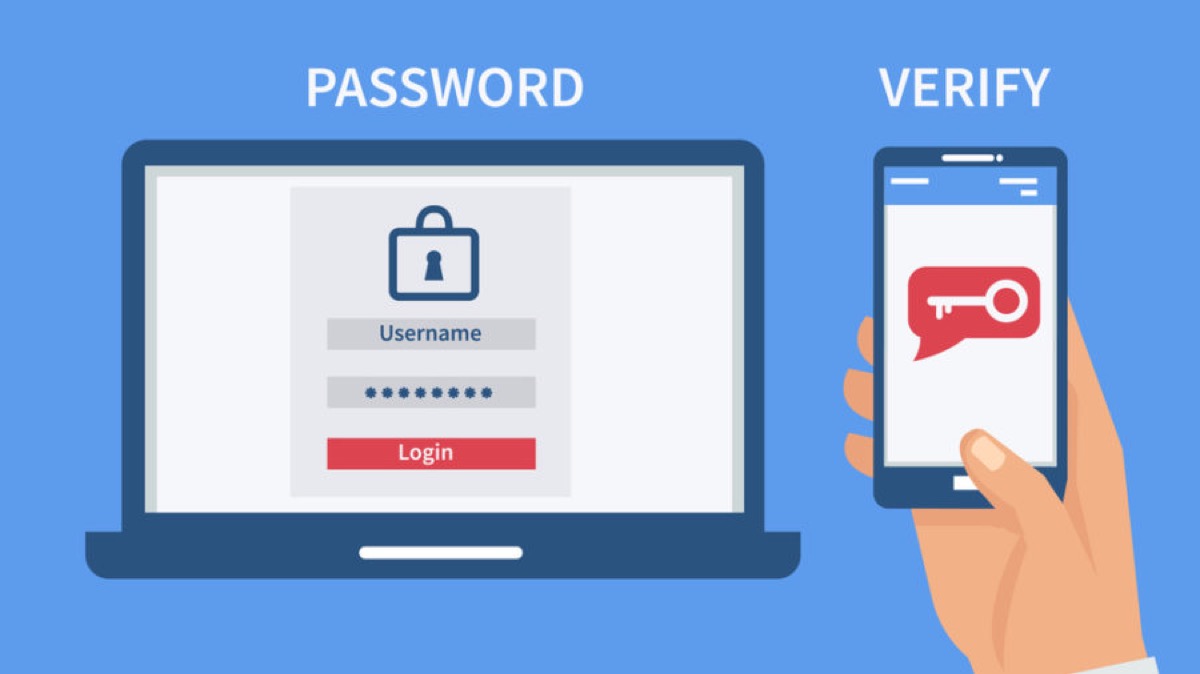
Teine võimalus, mis meil praegu on, on kaheastmeline või kahefaktoriline autentimine. See on veel üks kehtiv valik teenuse turvalisuse suurendamiseks, kuna pärast parooli sisestamist palutakse meil see automaatselt kinnitada.
See teave võib teie nutitelefoni jõuda tekstsõnumi, veebisaidi või muu sarnase vahendi kaudu. Kahefaktoriline autentimine on väga kasulik enda kaitsmiseks väliste rünnakute eest, mistõttu soovitame seda kasutada alati, kui teenus seda tüüpi turvalisust pakub. On võimalik, et te ei saa seda tüüpi kaitset mõne teenuse puhul aktiveerida.
Pangad kasutavad rahaülekannete, pangatehingute ja muude teenuste töötlemiseks tavaliselt kaheastmelist kinnitamist. Pilveteenused, näiteks iCloud, kasutavad seda kinnitusmeetodit samuti.